Защита от DDoS-атак
для сети и серверов

Автоматическая нейтрализация DDoS-атак на уровнях L3–7 OSI, оптимальная маршрутизация трафика и бесперебойная работа сети

  • 4 Тбит/с

    пропускная способность системы фильтрации

  • 2 503 891

    предотвращено атак за 2025 год

  • 2,46 Тбит/с

    рекордный объем отраженной DDoS-атаки

  • до 99,95%

    SLA на всех тарифах

Об услуге

Защита сети на базе геораспределенной системы фильтрации DDoS‑Guard

Используем интеллектуальные технологии собственной разработки для моментального обнаружения и подавления угроз. Наша глобальная сеть обработки трафика развернута в стратегических точках по всему миру — от Азии до Америки

  1. Настраивается защищенное туннельное соединение (GRE/IPIP) или создается физический канал (PNI). Затем трафик проходит через сеть DDoS‑Guard для очистки

  2. Ближайший узел фильтрации принимает трафик, анализирует его на наличие угроз и блокирует вредоносные пакеты

  3. Сеть фильтрации передает очищенный трафик на ресурс с минимальными задержками

logo
logo
logo
logo
logo
logo
logo
logo
logo

Поможем выбрать оптимальный способ интеграции, учтем все особенности проекта и предложим индивидуальный план

Twin Tunnel

Автоматическое резервирование туннелей для гарантированной отказоустойчивости

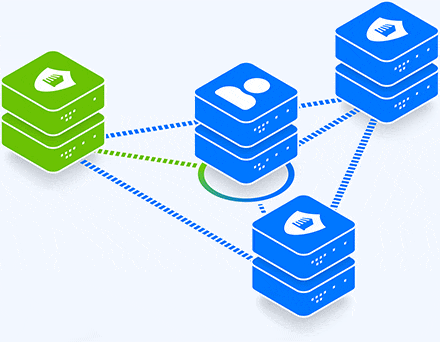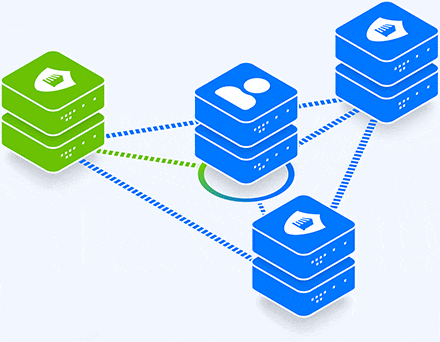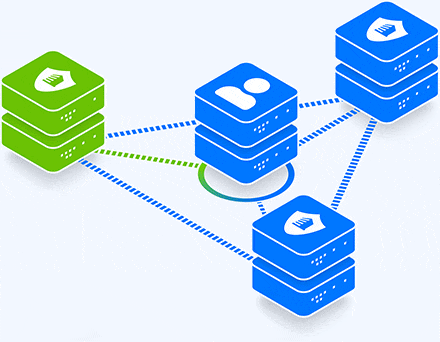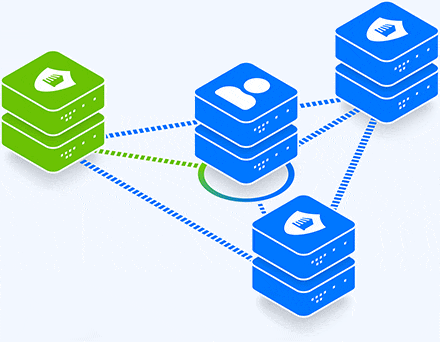
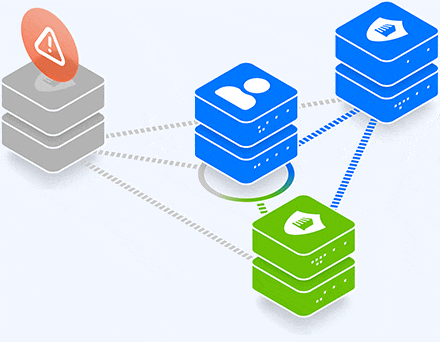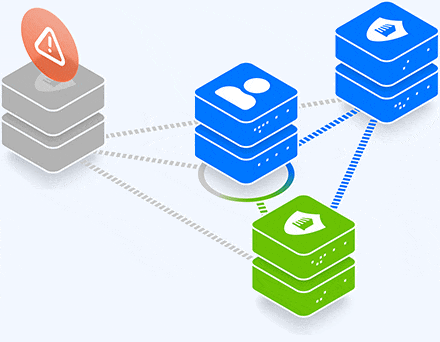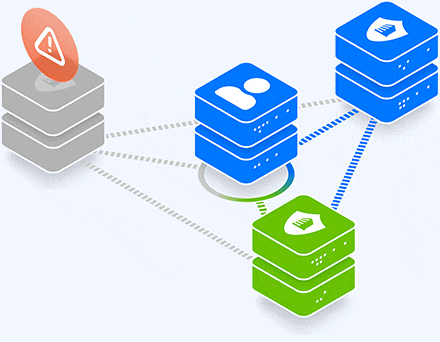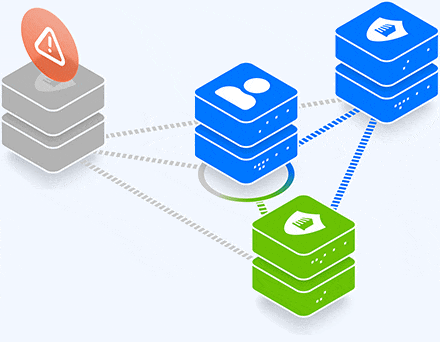
Twin Tunnel — технология резервирования туннелей от DDoS‑Guard. В случае сетевых сбоев соединение автоматически переключается на альтернативный маршрут, чтобы обеспечить стабильную доставку данных и высокую надежность защищаемой инфраструктуры
gifОптимизация маршрута

Независимо от местоположения пользователей, все пакеты направляются через ближайший узел DDoS‑Guard. Это снижает задержки и ускоряет передачу данных в регионах присутствия
gifМгновенное переключение

В случае неполадок система автоматически переключит соединение на ближайший узел и вы не заметите разрыва. Все сессии будут сохранены — работа продолжится без сбоев

Модули тонкой фильтрации Twin Tunnel

Настраивайте параметры защиты сети под задачи вашего бизнеса
  • icon

    Twin Tunnel Geoblock

    Управляйте доступом в зависимости от местоположения пользователей

  • icon

    Twin Tunnel Rate Limiter

    Настраивайте ограничение скорости входящего потока в битах и пакетах в секунду

  • icon

    Twin Tunnel Blocklist

    Блокируйте входящие пакеты из нежелательных подсетей с помощью черных списков

  • icon

    Twin Tunnel Firewall

    Фильтруйте пакеты на основе параметров IP-заголовка
  • icon

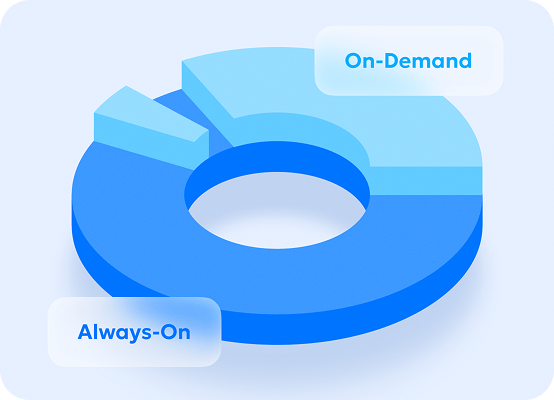
    Непрерывная фильтрация или включение по необходимости

    Мы предоставляем два типа тарификации на выбор:
    • On-Demand — переключение только по необходимости с оплатой за пакет на 24 часа
    • Always-On — автоматическая фильтрация трафика 24/7 с ежемесячной оплатой
  • icon

    Прозрачное ценообразование — без переплат за атаки

    Оплата начисляется только за выбранную полосу пропускания и дополнительные опции. Независимо от конфигурации вашего ресурса, система надежно защитит его от DDoS-атак
  • icon

    Максимальная безопасность на уровне приложений

    Подключайте услугу на Оптимальном уровне и пользуйтесь преимуществами защиты веб‑сайтов:
    • Фильтры L7 с дополнительными функциями управления запросами
    • Неограниченное количество защищаемых доменов
    • Мониторинг и аналитика атак с детальными отчетами
    • Встроенный CDN для быстрой загрузки контента
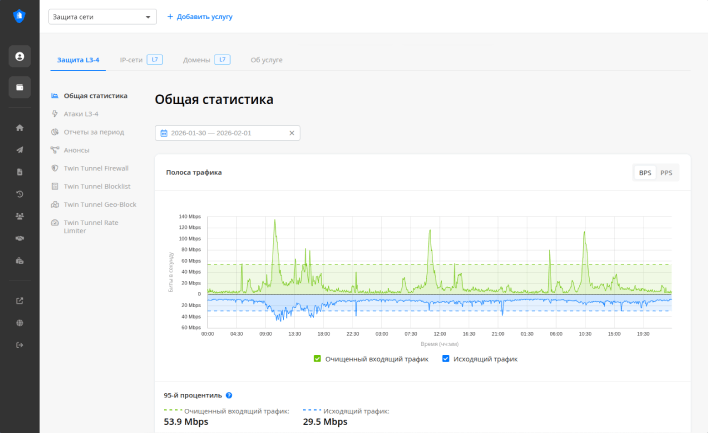
Статистика и отчеты

Аналитика и управление защитой
— прямо в личном кабинете
background
maskot

Тестируйте работу сервиса со скидкой 99%

Проверьте, как работает услуга на вашем проекте, и оцените все возможности DDoS‑Guard в течение двух дней за минимальную стоимость *

* Только для Always-On

Тарифы

Стоимость защиты сети от DDoS-атак

Выберите подходящие параметры — из них будет складываться итоговая стоимость за месяц

Базовый

L3–4
  • Защита от DDoS-атак на уровнях L3–4 OSI
  • Мгновенное подавление атаки
  • Оптимальная маршрутизация
  • Фильтрация без предварительного обучения
  • Отчеты и статистика по атакам
  • Неограниченное количество анонсируемых подсетей от подключенной автономной системы
  • Резервирование и отказоустойчивость
  • Правила облачного фаервола
Тип защиты сети
Always‑On
On‑Demand
Непрерывная защита сети. Подробнее
Защита сети только в определенные периоды. Подробнее
Область включения
Global
Asia
Надежная доставка трафика по всему миру. Подробнее
Значительное снижение задержки в Азиатско‑Тихоокеанском регионе. Подробнее
501000
30 000 ₽в месяц
ПодключитьПопробовать за 300 ₽ *
* Тестовый период действует 2 дня
Далее — 30 000 ₽ в месяц. Подробнее

Оптимальный

L3–7
Все, что в Базовом, а также:
  • Защита на уровне приложений
  • Неограниченное количество веб-сайтов без смены А-записей
  • Безлимитная выдача Let's Encrypt SSL‑сертификатов
  • Расширенная статистика L7-активности
  • CDN без доплат
  • Удвоенное количество правил облачного фаервола
Тип защиты сети
Always‑On
On‑Demand
Непрерывная защита сети. Подробнее
Защита сети только в определенные периоды. Подробнее
Область включения
Global
Asia
Надежная доставка трафика по всему миру. Подробнее
Значительное снижение задержки в Азиатско‑Тихоокеанском регионе. Подробнее
501000
47 000 ₽в месяц
ПодключитьПопробовать за 470 ₽ *
* Тестовый период действует 2 дня
Далее — 47 000 ₽ в месяц. Подробнее
Истории защиты
logo
Защитили цифровую платформу АгроСигнал
от DDoS-атак за одну ночь и обеспечили доступность сервиса для более 500 агропредприятий в России
logo
Сложная инфраструктура — не проблема:
как DDoS-Guard защитил HOSTKEY от репутационного и материального ущерба из‑за DDoS-атак
logo
Рег.ру под защитой: отразили более 2 миллионов L7-атак и более 20 тысяч атак на IP-адреса по протоколам UDP, TCP, ICMP со средней мощностью 2,5 Гбит/с
logo
Защитили от DDoS-атак хостинг провайдера FirstVDS и увеличили средний чек сервера на 5%
Способы интеграции

Как подключается защита сети

Узнайте, какой способ интеграции с инфраструктурой DDoS-Guard подойдет для вашего бизнеса

Уровень, на котором система обнаруживает и отражает атаки. Подробнее
Способ подключения к инфраструктуре DDoS‑Guard. Подробнее
Метод анализа пакетов для отражения DDoS‑атак. Подробнее
schema

Базовый + BGP + Симметрия

Подавление всех видов DDoS-атак на сетевом и транспортном уровнях (L3–4) для всех анонсируемых подсетей в рамках BGP‑взаимодействия с защищаемой автономной системой.
Симметричная схема фильтрации обеспечивает максимальный уровень надежности благодаря анализу всей входящей и исходящей активности защищаемых объектов

  • Входящий трафик

  • Входящий очищенный на L3–4

  • Входящий очищенный на L3–7

  • Кэшируемый трафик

  • Исходящий трафик

Тестовый период —
лучшее решение для старта

Получите 2 дня доступа ко всем функциям Always-On со скидкой 99%

Часто задаваемые вопросы

Как работает защита сети?
Услуга базируется на собственной геораспределенной инфраструктуре и выступает посредником между защищаемым ресурсом и интернетом. Все входящие пакеты проходят через узлы фильтрации для анализа, где алгоритмы выявляют аномалии, блокируют вредоносные пакеты, а легитимные доставляют на ресурс пользователя.
Механизм работы системы будет зависеть от сочетания параметров:

Подробнее о работе услуги
Как подключить защиту сети от DDoS?
  1. Выберите параметры тарифа в конфигураторе и нажмите «Подключить»
  2. Зарегистрируйтесь или войдите в личный кабинет
  3. Задайте подходящие параметры сети в мастере настройки и оплатите услугу
  4. Активируйте туннель и завершите настройку


Инструкция по подключению защиты сети
Как работает тестовый период?
Тестовый период дает возможность новым пользователям защиты сети оценить работу услуги со скидкой 99% на 2 дня.
Как подключить тест:
  1. Задайте параметры тарифа в конфигураторе и нажмите «Попробовать за...»
  2. Зарегистрируйтесь или войдите в личный кабинет
  3. Задайте подходящие параметры сети в мастере настройки и оплатите услугу
  4. Активируйте туннель и завершите настройку


Подробнее об условиях тестового периода защиты сети
Что означают уровни защиты «Базовый» и «Оптимальный»?
Уровень защиты — это уровень модели OSI, на котором система обнаруживает и отражает атаки. На «Базовом» защита охватывает сетевой и транспортный уровни (L3–4), на «Оптимальном» — все уровни от сетевого до прикладного (L3–7).

Больше об атаках на разных уровнях модели OSI
В чем разница между типами защиты On-Demand и Always-On и какой выбрать?
Защита Always-On непрерывно пропускает трафик через центры фильтрации для выявления и блокировки угроз. Подойдет для проектов, которые сталкиваются с частыми и сложными атаками. Тарификация Always-On включает фиксированную оплату за выбранную полосу трафика. Доплата за превышение полосы рассчитывается по 95‑му процентилю. Подробнее о биллинге защиты Always-On

Защита On-Demand предоставляется пакетом из 24 часов в месяц по фиксированной цене. Чтобы активировать защиту, необходимо самостоятельно перевести трафик на сеть DDoS-Guard. Время из пакета расходуется по мере использования услуги с округлением до пятиминутного интервала. При истечении всех часов подключается автопродление — 24 часа за половину стоимости стартового пакета. On-Demand подойдет для обеспечения доступности ресурса в периоды высокой нагрузки, например во время праздников и распродаж. Подробнее о биллинге защиты On-Demand
Что такое области включения Global и Asia?
Global — проприетарная глобальная сеть, которая обрабатывает трафик по всему миру с минимальными задержками в США, Латинской Америке и Европе. Asia равнозначна по техническим возможностям Global, но ее географическое расположение обеспечивает более оптимальную маршрутизацию и доставку трафика в Азиатско-Тихоокеанском регионе.

Больше о типах подключения к инфраструктуре DDoS-Guard
Как осуществляется доставка трафика?
Очищенный трафик от DDoS-Guard до конечного пользователя может быть доставлен через один из логических каналов: GRE- или IPIP-туннелирование. Канал выбирается с учетом возможностей инфраструктуры.
Свяжитесь с нами, если вас интересует физическое подключение к защищенной сети DDoS-Guard.

Подробнее о способах доставки легитимного трафика
Как выбрать между симметричной и асимметричной схемами фильтрации?
Симметричная схема требует направления входящего и исходящего трафика защищаемых префиксов через сеть фильтрации DDoS-Guard. Симметрия проще в настройке. Эта схема — единственный возможный вариант при статической маршрутизации.
Асимметричная схема требует направления только входящего трафика через нашу защищенную сеть, из-за чего перед началом работы необходимо внести изменения на вашем оборудовании и оборудовании вашего провайдера. Особенности настройки асимметричной фильтрации
Если вы подключаете защиту сети на «Оптимальном» уровне (L3–7), рекомендуем выбрать симметрию, так как исходящий трафик сайтов под L7-защитой в любом случае должен быть направлен через сеть фильтрации DDoS-Guard.

Подробнее о схемах фильтрации и их отличиях
Что такое статическая и динамическая маршрутизации?
При динамической маршрутизации устанавливается BGP-сессия между вашей автономной системой и DDoS‑Guard. Вы анонсируете нам префиксы для защиты, а мы принимаем их и анонсируем в Интернет.
При статической маршрутизации защищаемому ресурсу назначается IP-адрес из диапазона DDoS‑Guard. Для подключения к геораспределенной сети вы настраиваете назначенный адрес на своем оборудовании внутри туннеля. После подключения весь входящий трафик начнет проходить через нашу сеть фильтрации.

Больше о статической и динамической маршрутизациях
Буду ли я доплачивать, если попаду под крупную атаку?
Нет, оплата за отфильтрованный вредоносный трафик не списывается.
Как осуществляется доступ к DDoS-GUARD Protection?
Удаленный доступ к ПО DDoS-GUARD Protection по соответствующему тарифу осуществляется через Личный кабинет
Что такое DDoS-атака и чем она опасна для бизнеса?
DDoS-атака (Distributed Denial of Service, распределенная атака типа «отказ в обслуживании») — попытка сделать целевой сервис недоступным. Для этого злоумышленники отправляют с множества устройств большой объем трафика. Его интенсивность превышает пропускную способность канала связи, перегружает сеть, сервер или приложение.
В результате перегрузки легитимные пользователи не могут попасть на ресурс. Мощность современных атак достигает нескольких терабит в секунду, а под ударом могут оказаться любые онлайн‑сервисы. Из‑за простоя организации несут значительные финансовые потери, сталкиваются с оттоком клиентов и репутационными рисками для бизнеса.
Цель защиты — очистить трафик до того, как он начнет перегружать инфраструктуру, и сохранить стабильность и доступность сервисов.
От каких атак защищает услуга?
На Базовом уровне (L3–4) система anti-DDoS отражает объемные и протокольные атаки: UDP‑флуд, ICMP‑флуд, SYN‑флуд и SYN‑ACK‑флуд, в том числе с применением IP‑фрагментации, атаки на порты и состояние соединений, атаки с DNS- и NTP‑амплификацией.
На Оптимальном уровне (L3–7) дополнительно блокируются HTTP‑флуд, запросы с аномальными заголовками и атаки на веб‑приложения. Защита распространяется на любые сервисы в защищаемой подсети, включая DNS- и SMTP‑серверы.